


Lectura fácil
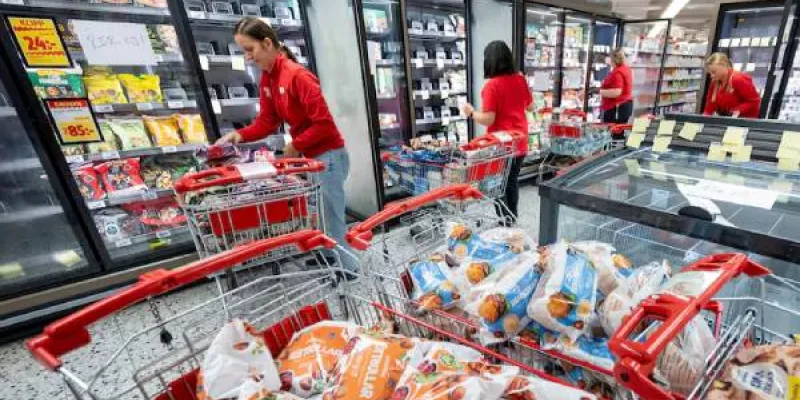
Decenas de supermercados de distintos puntos de Europa han sufrido importantes pérdidas económicas después de un ciberataque que ha alterado el funcionamiento de sus sistemas de refrigeración. El incidente, detectado durante la mañana del lunes, ha provocado que numerosos productos frescos y congelados hayan quedado inutilizados debido a un aumento anormal de la temperatura en las cámaras frigoríficas. En algunos establecimientos, los equipos llegaron a registrar temperaturas de hasta 50 grados, una circunstancia que hizo imposible conservar en condiciones adecuadas buena parte de los alimentos almacenados.
Bélgica y Suecia se encuentran entre los países más perjudicados por este ciberataque informático. Sin embargo, los problemas no se limitaron a estos dos territorios, ya que también se notificaron incidencias en supermercados de Luxemburgo, Países Bajos, Irlanda, Estonia y Finlandia. La extensión geográfica del ataque ha vuelto a poner sobre la mesa la vulnerabilidad de las infraestructuras que, aunque forman parte de actividades cotidianas, dependen cada vez más de sistemas digitales conectados a internet.
Lo que más preocupa a los especialistas es que no se trata de un episodio aislado. Hace apenas tres semanas, el 12 de octubre, varios supermercados franceses sufrieron un incidente prácticamente idéntico. En aquella ocasión, los delincuentes informáticos también consiguieron manipular los sistemas encargados de mantener las temperaturas de refrigeración, provocando el deterioro de alimentos frescos y congelados y generando pérdidas millonarias para las empresas afectadas.
Cómo consiguieron manipular las cámaras frigoríficas
Las primeras investigaciones apuntan a que los atacantes no accedieron directamente a los programas informáticos utilizados por las cadenas de supermercados para gestionar sus establecimientos. El objetivo habría sido otro: los controladores y supervisores que permiten manejar a distancia los equipos de refrigeración comercial.
David Arroyo Guardeño, científico titular del Grupo de Investigación en Ciberseguridad y Protección de la Privacidad (GICP) del Consejo Superior de Investigaciones Científicas (CSIC), explica que los delincuentes aprovecharon posibles deficiencias en los mecanismos de autenticación y autorización de estas instalaciones. Dicho de otra manera, habrían encontrado puertas de entrada en los sistemas que permiten acceder y controlar los dispositivos conectados.
Además, las investigaciones han identificado redes de mantenimiento remoto que no estaban suficientemente actualizadas. Estas infraestructuras eran gestionadas por empresas subcontratadas que prestan servicios de climatización y mantenimiento de instalaciones de frío comercial.
Una de las compañías que aparece en el centro de las investigaciones es la danesa Danfoss, multinacional especializada en tecnologías de refrigeración y climatización industrial. Aunque todavía quedan muchos aspectos por aclarar, los primeros indicios apuntan a que el procedimiento empleado no fue especialmente sofisticado. No parece que los responsables utilizaran inteligencia artificial ni que necesitaran una preparación tecnológica extraordinaria.
Sin embargo, la sencillez técnica del procedimiento contrasta con las consecuencias que ha tenido. Al comprometer sistemas que controlan la conservación de miles de productos, los atacantes consiguieron provocar daños económicos importantes en un sector esencial para el abastecimiento de alimentos.
Quién está detrás de este tipo de ciberataque informático
Por el momento, no existe información concluyente sobre la identidad de los responsables. Ningún grupo ha reivindicado públicamente la autoría y tampoco se han encontrado pruebas suficientes para atribuir el sabotaje a una organización concreta.
Las autoridades de los países afectados están investigando diferentes posibilidades. Según explica Arroyo, la Agencia Nacional de Seguridad de los Sistemas de Información francesa (ANSSI) y los servicios de inteligencia implicados están analizando el suceso como un posible caso de cibersabotaje dirigido contra la cadena de suministro alimentaria.
Entre las hipótesis que se manejan figura la participación de grupos de hacktivistas vinculados a intereses estatales, que podrían utilizar este tipo de operaciones como parte de estrategias de guerra híbrida. El objetivo sería generar inestabilidad y aumentar la sensación de inseguridad en distintos países europeos.
Otra posibilidad es que se trate de organizaciones criminales que hayan aprovechado vulnerabilidades existentes en paneles de control mal configurados para conseguir beneficios o causar daños. Por ahora, ninguna de estas líneas de investigación puede considerarse confirmada.
Una amenaza que va mucho más allá de los supermercados
El deterioro de los alimentos almacenados en las cámaras frigoríficas representa una consecuencia visible del ataque, pero los especialistas advierten de que el verdadero problema es mucho más amplio.
Los ciberdelincuentes han demostrado que pueden interferir en dispositivos conectados que controlan procesos físicos. En este caso han afectado a la conservación de alimentos, pero una vulnerabilidad similar podría permitir intervenir en instalaciones sanitarias, redes eléctricas o infraestructuras relacionadas con el abastecimiento de agua.
Uno de los escenarios que más preocupación genera es el de los sistemas de refrigeración utilizados para conservar medicamentos y vacunas. Una manipulación de sus temperaturas podría inutilizar productos sanitarios fundamentales, especialmente durante una emergencia de salud pública o una pandemia.
La creciente conexión de dispositivos a internet amplía las posibilidades de sufrir este tipo de ciberataque. Cada equipo conectado, cada programa informático y cada sistema de acceso remoto puede convertirse en una posible vía de entrada para los atacantes si presenta algún fallo de seguridad.
Los expertos suelen recordar que una de las formas más eficaces de reducir el riesgo consiste en evitar conexiones innecesarias. El problema es que muchas actividades esenciales dependen actualmente de dispositivos que necesitan comunicarse a distancia para funcionar y recibir mantenimiento.
Europa no es el único territorio que sufre este tipo de sabotajes
Aunque los últimos incidentes han tenido como protagonistas a supermercados europeos, Estados Unidos también está investigando problemas similares. El Pentágono ha comunicado que estudia como posible ciberataque varios fallos registrados durante agosto en las cámaras frigoríficas de diferentes bases militares estadounidenses.
Este episodio se suma a otros ataques contra infraestructuras críticas que se han producido en el país durante los últimos años. En julio, varias instalaciones relacionadas con el suministro de agua potable de al menos siete Estados estadounidenses sufrieron operaciones informáticas que afectaron a su funcionamiento.
Uno de los casos más llamativos tuvo lugar en Atlanta, donde alrededor de 300.000 hogares se quedaron sin suministro de agua durante varias horas. El origen del problema estuvo en el sabotaje remoto de una estación de bombeo, que dificultó el funcionamiento normal de la red de abastecimiento. Las sospechas apuntaron a piratas informáticos iraníes.
Aunque aquel ciberataque no provocó consecuencias directas sobre la salud de los ciudadanos, algunas localidades recomendaron hervir el agua como medida preventiva para reducir posibles riesgos de contaminación.
La preocupación no es infundada. En Israel, hace tres años, unos hackers iraníes intentaron manipular los niveles de cloro de instalaciones de suministro de agua. Este precedente demuestra que los ataques informáticos contra infraestructuras esenciales podrían tener consecuencias mucho más graves que una interrupción temporal del servicio.
Ucrania y el precedente de los ataques contra infraestructuras energéticas
Para encontrar uno de los antecedentes más conocidos de este tipo de operaciones hay que remontarse a los años 2015 y 2016, cuando Ucrania sufrió una serie de ciberataques contra sus instalaciones energéticas.
En aquel momento, con la anexión de Crimea todavía muy presente, Rusia puso en marcha una operación informática de gran complejidad contra varias infraestructuras eléctricas ucranianas. El virus conocido como BlackEnergy permitió inutilizar de manera coordinada diferentes centrales energéticas y dejó sin calefacción a varias ciudades en pleno invierno.
Las investigaciones posteriores revelaron que aquella operación había requerido al menos 19 meses de planificación y trabajo por parte de las fuerzas militares rusas.
El ataque se convirtió en uno de los ejemplos más relevantes de cómo una operación ejecutada desde ordenadores puede afectar directamente a la vida de miles o incluso millones de personas. También sirvió para demostrar que las infraestructuras físicas de un país pueden quedar expuestas a amenazas que no necesitan presencia sobre el terreno.
Qué medidas pueden impedir que vuelva a suceder
Los especialistas coinciden en que no existe una protección absoluta frente a los ciberataques. Desde que comenzaron a utilizarse los sistemas informáticos, estos han estado expuestos a intentos de intrusión, aunque la expansión de internet y la incorporación de nuevas tecnologías han multiplicado los riesgos.
La inteligencia artificial también está cambiando el panorama de la ciberseguridad. Según David Arroyo, las herramientas basadas en IA están facilitando la identificación de vulnerabilidades, incluidos los denominados zero days. Se trata de fallos de seguridad desconocidos hasta ese momento, incluso para los propios desarrolladores del programa afectado.
Esta situación incrementa considerablemente la superficie de exposición de las organizaciones. A ello se añade un contexto internacional marcado por la polarización política y las tensiones entre países, factores que pueden favorecer el uso de ataques informáticos como instrumentos de presión y desestabilización.
Por este motivo, aumentar la inversión en ciberseguridad se ha convertido en una necesidad para las empresas y las administraciones públicas. La protección de los sistemas de control industrial, la revisión de los accesos remotos, la actualización periódica de los programas y la supervisión de las conexiones de proveedores externos son algunas de las medidas fundamentales para reducir las posibilidades de sufrir un nuevo ciberataque.
En el caso concreto de los supermercados afectados, una actualización adecuada de los sistemas y la corrección de las deficiencias de seguridad podrían haber dificultado considerablemente la intervención de los atacantes.
El doble episodio registrado en Francia y, posteriormente, en otros siete países europeos deja una conclusión clara: la seguridad digital ya no afecta únicamente a los ordenadores, los teléfonos móviles o los datos personales. También condiciona el funcionamiento de servicios esenciales y la conservación de productos de primera necesidad. Lo ocurrido con las cámaras frigoríficas demuestra que una vulnerabilidad informática aparentemente pequeña puede terminar provocando importantes daños económicos y poner en riesgo infraestructuras de las que depende la vida cotidiana de millones de personas.
Añadir nuevo comentario