


Lectura fácil
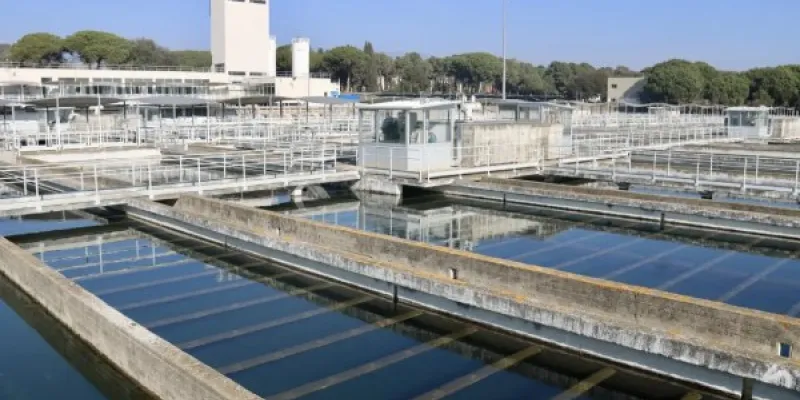
Los sistemas municipales encargados de gestionar el suministro de agua se han convertido en un objetivo cada vez más atractivo para los ciberdelincuentes. La razón está, en buena medida, en la combinación de tecnologías antiguas, recursos limitados y medidas de protección que no siempre están preparadas para hacer frente a las amenazas actuales.
Aunque estas infraestructuras han incorporado avances tecnológicos que permiten mejorar su eficiencia y automatizar numerosos procesos, esa evolución también ha aumentado su exposición. Los atacantes pueden tratar de acceder a los sistemas de control industrial que regulan tareas fundamentales, entre ellas el bombeo del agua, el mantenimiento de la presión o la dosificación de productos químicos.
Un acceso no autorizado a estos sistemas podría permitir modificar determinados parámetros de funcionamiento, interrumpir procesos o provocar que una instalación tenga que pasar de un funcionamiento automatizado a uno manual. Precisamente, algunos incidentes registrados recientemente en Estados Unidos han puesto de manifiesto los riesgos a los que se enfrentan estas infraestructuras esenciales.
Una oleada de ataques de ciberdelincuentes afecta a decenas de instalaciones
Según la información publicada por The Conversation, los intentos de infiltración en sistemas municipales de agua comenzaron a finales de julio. Desde entonces, se ha detectado una oleada de incidentes que habría afectado a al menos 30 infraestructuras.
El objetivo de los atacantes eran los ordenadores conectados a las bombas y válvulas encargadas de gestionar el suministro de agua potable a millones de personas. Aunque las autoridades estadounidenses han señalado que no se ha visto afectada la calidad del agua potable, los ataques han servido para poner el foco sobre las debilidades de unas instalaciones consideradas críticas.
Uno de los territorios que más incidentes ha registrado es Minnesota. Allí, más de una treintena de sistemas de agua fueron atacados en un periodo de apenas dos días. Las investigaciones apuntan a que los ciberdelincuentes consiguieron modificar el funcionamiento de algunos sistemas de control remoto.
Entre las acciones detectadas se encuentra el cambio de contraseñas y la interrupción de determinados procesos de gestión. Como consecuencia, varias instalaciones tuvieron que recurrir temporalmente a operaciones manuales mientras sus responsables trabajaban para recuperar el control de los sistemas afectados.
Así buscan los atacantes una puerta de entrada
Los ataques contra este tipo de infraestructuras pueden comenzar mucho antes de que se produzca una intrusión. De acuerdo con The Conversation, los ciberdelincuentes suelen iniciar el proceso buscando en internet dispositivos y servicios que puedan estar expuestos.
Para ello, rastrean direcciones de internet con el objetivo de localizar controladores, paneles de administración y sistemas de acceso remoto. Esta fase de reconocimiento permite identificar equipos que pueden estar conectados directamente a la red y que, por tanto, podrían convertirse en una posible vía de entrada.
Cuando encuentran un objetivo vulnerable, pueden intentar acceder mediante credenciales robadas, contraseñas poco seguras o configuraciones deficientes de los servicios de acceso remoto. Si la intrusión tiene éxito, los atacantes pueden llegar a modificar contraseñas, enviar instrucciones a determinados dispositivos o alterar componentes del software encargado de controlar los procesos industriales.
El resultado puede ser una alteración del funcionamiento habitual de la instalación y la necesidad de que los trabajadores intervengan manualmente para mantener bajo control las operaciones.
Los controladores que gestionan las instalaciones
Entre los elementos que despiertan el interés de los ciberdelincuentes se encuentran los controladores lógicos programables (CLU). Estos equipos tienen una función esencial dentro de los sistemas municipales de agua, ya que permiten controlar diferentes dispositivos industriales.
Los CLU reciben información procedente de sensores que supervisan variables como la presión, la composición química del agua, el nivel de los depósitos o el estado de determinados equipos. A partir de esos datos, pueden activar bombas, válvulas y sistemas de alarma de manera automática.
Además, los controladores envían información sobre el funcionamiento de la instalación al sistema informático central de la compañía responsable del servicio. Los operadores pueden consultar esos datos a través de paneles de control y, cuando es necesario, enviar instrucciones a los controladores para modificar determinados procesos.
Sobre el papel, estos sistemas cuentan con mecanismos destinados a impedir accesos no autorizados, como redes privadas virtuales y pasarelas de seguridad. Sin embargo, una configuración deficiente, una contraseña débil o una vulnerabilidad sin corregir puede ofrecer a un atacante una oportunidad para acceder a la estación de trabajo utilizada por un operador.
La posible conexión con grupos vinculados a Irán
La investigación sobre estos ataques continúa abierta. El FBI y otros organismos federales estadounidenses trabajan para determinar quién está detrás de los incidentes y cuál era exactamente su objetivo.
Una de las hipótesis que manejan algunos expertos apunta a grupos relacionados con Irán, debido tanto al contexto geopolítico como a la existencia de antecedentes similares. No obstante, por ahora, las autoridades estadounidenses no han confirmado oficialmente esta atribución, por lo que la identidad de los responsables continúa sin estar esclarecida.
Más allá de quién pueda encontrarse detrás de los ataques, los incidentes han vuelto a poner sobre la mesa una cuestión que afecta a numerosas infraestructuras críticas: la necesidad de reforzar sus sistemas de ciberseguridad.
Las pequeñas instalaciones, entre las más vulnerables
Las plantas de tratamiento y distribución de agua que prestan servicio a comunidades pequeñas pueden encontrarse en una situación especialmente complicada. Muchas de ellas disponen de menos recursos económicos y técnicos para sustituir equipos antiguos, actualizar programas, segmentar sus redes o mejorar los mecanismos de protección.
Esto puede convertirlas en objetivos especialmente interesantes para los ciberdelincuentes, que pueden encontrar sistemas con tecnologías antiguas y configuraciones de seguridad menos robustas.
Los recientes ataques en Estados Unidos demuestran que la digitalización de los servicios esenciales también implica nuevos riesgos. Mantener el suministro de agua ya no depende únicamente de bombas, válvulas y tuberías: una parte importante de la operación está controlada mediante sistemas informáticos que también deben mantenerse protegidos.
Por ello, reforzar las defensas digitales, actualizar las tecnologías antiguas y mejorar la protección de los accesos remotos se presenta como una de las principales tareas para reducir la posibilidad de nuevos incidentes por parte de los ciberdelincuentes. La seguridad de estas infraestructuras resulta especialmente importante porque cualquier alteración de sus sistemas puede tener consecuencias directas sobre servicios esenciales para la población.
Añadir nuevo comentario