


Lectura fácil
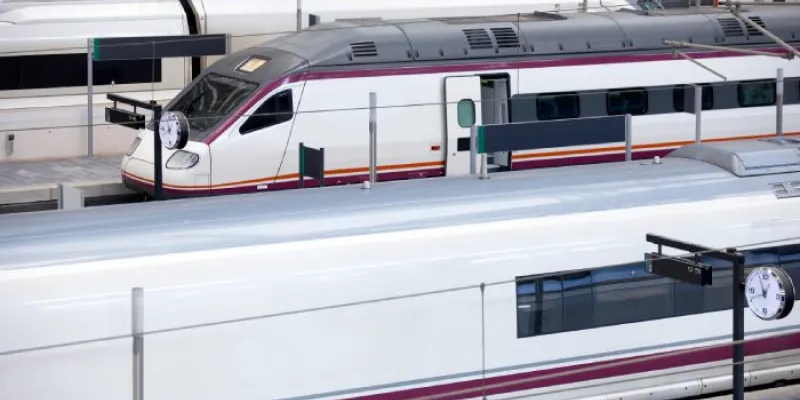
El sector del transporte ferroviario español se encuentra en alerta tras confirmarse una brecha de seguridad en los sistemas informáticos públicos. La confirmación del ciberataque a Renfe por parte del operador público sitúa el origen de la brecha en los servidores del gestor de la infraestructura ferroviaria Adif, que habían sido atacados previamente por un grupo de piratas informáticos. A través de este acceso no autorizado, los atacantes pudieron obtener información de carácter limitado perteneciente a los clientes del servicio. A pesar de la gravedad del suceso, la compañía ha matizado de inmediato que la intrusión no ha afectado a los datos económicos o bancarios de la ciudadanía.
Según explicaba la ferroviaria pública en una nota oficial distribuida a los medios de comunicación, las investigaciones preliminares sobre el ciberataque a Renfe apuntan a que los atacantes pudieron acceder a una información limitada de los usuarios registrada en la base de datos. Este filtrado consiste principalmente en nombres completos y direcciones de correo electrónico, además de algunos documentos de identificación personal asociados a las cuentas. Esta situación ha obligado a activar todos los protocolos institucionales para frenar el impacto de la vulnerabilidad detectada.
Sin datos bancarios ni contraseñas comprometidos tras el ciberataque a Renfe y Adif
El presidente del operador público, Álvaro Fernández Heredia, ha comparecido este lunes para trasladar un mensaje de tranquilidad a los millones de pasajeros que utilizan a diario los servicios ferroviarios. Durante su intervención, ha asegurado de forma tajante que en el ciberataque a Renfe y a la infraestructura de Adif no se han visto comprometidos en ningún momento los datos bancarios ni las contraseñas de acceso de los viajeros. Esta aclaración busca calmar la inquietud generada entre la opinión pública tras la divulgación del incidente.
Aprovechando la presentación de la nueva página web corporativa, el presidente ha querido subrayar que tanto el sistema de venta actual como la plataforma recién diseñada cuentan con "las máximas medidas de ciberseguridad que hay hoy en día" y cumplen rigurosamente "con todos los estándares más elevados" exigidos en la industria internacional. Asimismo, Fernández Heredia ha desvelado un detalle de gran relevancia: tanto la compañía ferroviaria como Adif llevan "cerca de tres, cuatro semanas recibiendo ataques muy masivos e intensivos" contra sus infraestructuras críticas, una ofensiva continuada que los equipos de seguridad informática han estado repeliendo con éxito durante todo este tiempo hasta la brecha producida el pasado viernes.
"A día de hoy no tenemos ninguna constancia de que los datos más sensibles, como pueden ser los datos bancarios, estén comprometidos y pensamos que no lo han estado en ningún caso", ha enfatizado el máximo responsable de la entidad. Sin embargo, no ha dudado en admitir el alcance real del suceso: "Sí sabemos que hay datos personales que tienen que ver con cuentas de correo electrónico, con nombres, con algún DNI asociado que sí han sido atacados y sí que han accedido a ellos", ha recordado el directivo para transparentar la magnitud del filtrado.
Recomendaciones oficiales para evitar ser víctima de estafas derivadas del ataque
Como consecuencia directa de este incidente de seguridad, las plataformas corporativas y portales informativos del operador público han difundido una serie de pautas preventivas dirigidas a sus clientes. El objetivo principal es extremar las precauciones para evitar que los cibercriminales utilicen los correos y nombres sustraídos durante el ciberataque a Renfe para poner en marcha campañas de suplantación de identidad (phishing) o fraudes dirigidos a los viajeros.
Entre las recomendaciones prioritarias, la compañía insiste a los ciudadanos en que bajo ninguna circunstancia deben facilitar contraseñas, códigos de verificación o información bancaria sensible a través de correos electrónicos, mensajes de texto o llamadas telefónicas. Se enfatiza la necesidad de verificar cuidadosamente el remitente y la autenticidad de cualquier comunicación que afirme proceder del operador. Es fundamental desconfiar especialmente de aquellos mensajes que incluyan referencias específicas a viajes realizados, reservas recientes, incidencias de tráfico o supuestas compensaciones económicas, por muy legítimas que parezcan las notificaciones recibidas.
Ante cualquier solicitud inesperada de información personal o financiera, se insta al público a utilizar únicamente los canales oficiales para verificar la autenticidad del mensaje antes de realizar cualquier actuación o facilitar datos. Para quienes dispongan de una cuenta de usuario registrado en la plataforma habitual, la empresa recomienda encarecidamente cambiar la contraseña a la mayor brevedad posible como medida de máxima precaución. En caso de utilizar esa misma clave en otros servicios de internet, se aconseja modificarla de inmediato en dichas plataformas. Finalmente, la dirección aconseja mantenerse atento a cualquier actividad inusual en las cuentas bancarias o personales y comunicar sin demora cualquier anomalía a las autoridades o a la entidad correspondiente.
La brecha provocada por el ciberataque a Renfe marca un nuevo episodio en la oleada de ofensivas digitales que sufren las infraestructuras estratégicas en todo el país. La rápida respuesta técnica y la transparencia institucional ante las consecuencias del ciberataque a Renfe buscan neutralizar los posibles efectos secundarios del robo de datos, mientras los especialistas trabajan en blindar los sistemas compartidos con Adif para evitar nuevas filtraciones informáticas en el futuro.
Añadir nuevo comentario